AIエージェントはすでにツールを呼び出せる。その部分はもう解決済みだ。
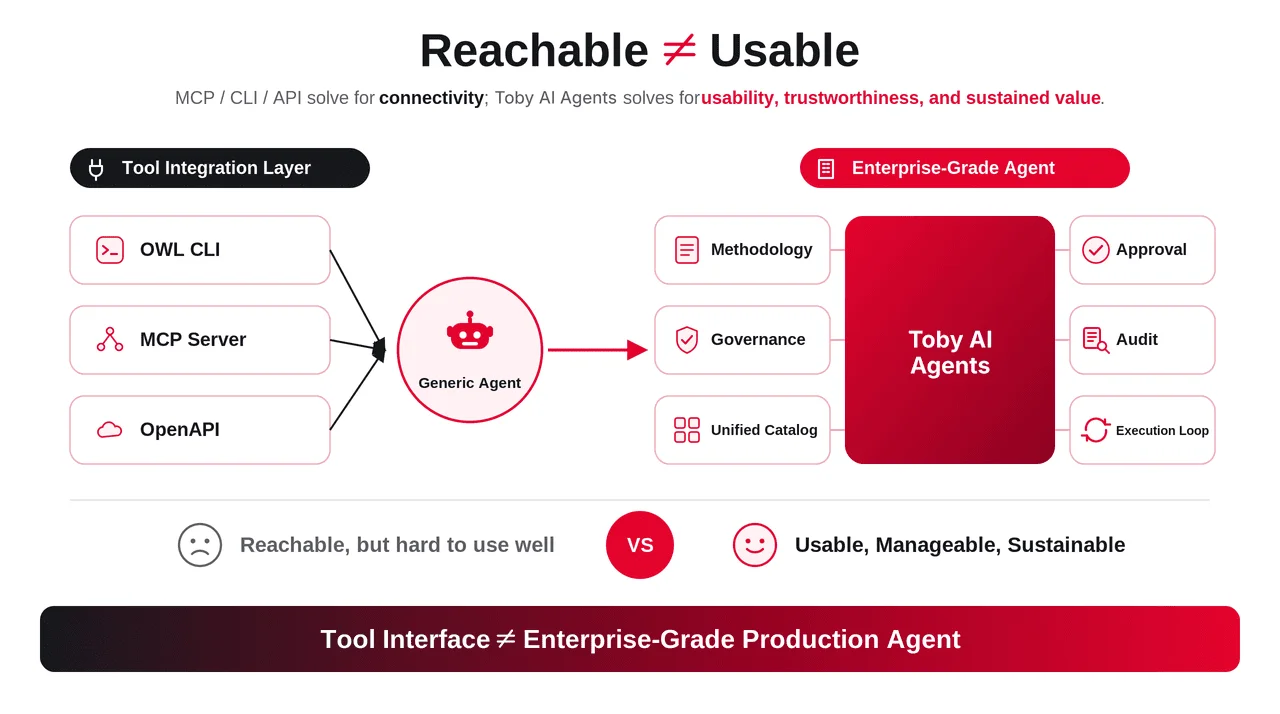
Codex、Claude Code、OpenClaw、そしてほとんどの最新のエージェントフレームワークは、ログを照会し、メトリクスを取得し、APIを呼び出すことがすでにできる。TrueWatchはCLI、MCP Server、OpenAPIを通じてこれらすべてに対応しているため、どのエージェントも数分でオブザーバビリティデータとプラットフォーム操作にアクセスできる。
より難しい問題は、その先に何が起きるかだ。そのエージェントは本番環境の境界内で動作し、実際のトラブルシューティング手法に従い、権限を尊重し、エビデンスの記録を残せるのか——デモの中だけでなく、毎回。この問いに答えるために構築されたのがToby AI Agentsであり、エージェント型オブザーバビリティを単なるバズワードから運用上の規律へと変えるものだ。
ツール呼び出しはインシデント対応手法ではない
APIアクセスを持つ汎用エージェントは、ログ、メトリクス、トレースを照会できる。しかしそれは、本番インシデントが実際にどう展開するかを理解していることを意味しない。
P99レイテンシが急上昇し、エラー率が上昇し、データベース接続プールがタイムアウトし始めたとき、エージェントはまだ仮説の立て方を考え出す必要がある。まずロードバランサーを確認すべきか?影響を受けたサービスをその依存関係と比較すべきか?何かを除外する前に最近のデプロイを指摘すべきか?これがAPIを持つことと実際のAIインシデント対応を行うことの間にあるギャップだ。つまり、どの信号を最初に信頼すべきか、どの順序で、を知っていることだ。
Toby AI Agentsは、APIアクセスを後付けしたモデルではない。AIインシデント管理を再現可能な運用フローとして製品化している。
- アラートのトリアージ
- 影響分析
- 仮説生成
- エビデンス収集
- 根本原因の調査
- アクションの推奨
- 承認と実行
- 結果の検証
その価値は「モデルがクエリを実行できる」ことではない。オブザーバビリティデータ、トラブルシューティング手法、ツールオーケストレーション、安全性ガバナンス、クローズドループ検証が一体となって機能することにある。
本番エージェントにはデフォルトで権限の境界が必要
エージェントが本物のアラートを無効化したり、誤ったデプロイをロールバックしたり、トラフィックを誤って転送したりすれば、そのコストはビジネス上の損失、コンプライアンス上のリスク、信頼の損失として計られる——単なる不良なログ行ではない。だからこそ、エージェントの境界はチームごとに後付けで設計するものではなく、デフォルトでなければならない。これがAIエージェントガバナンスが実務上意味することであり、セキュリティレビューのスライドの一項目ではない。
Toby AI Agentsはこれをチェックリストではなく、製品機能として扱っている。
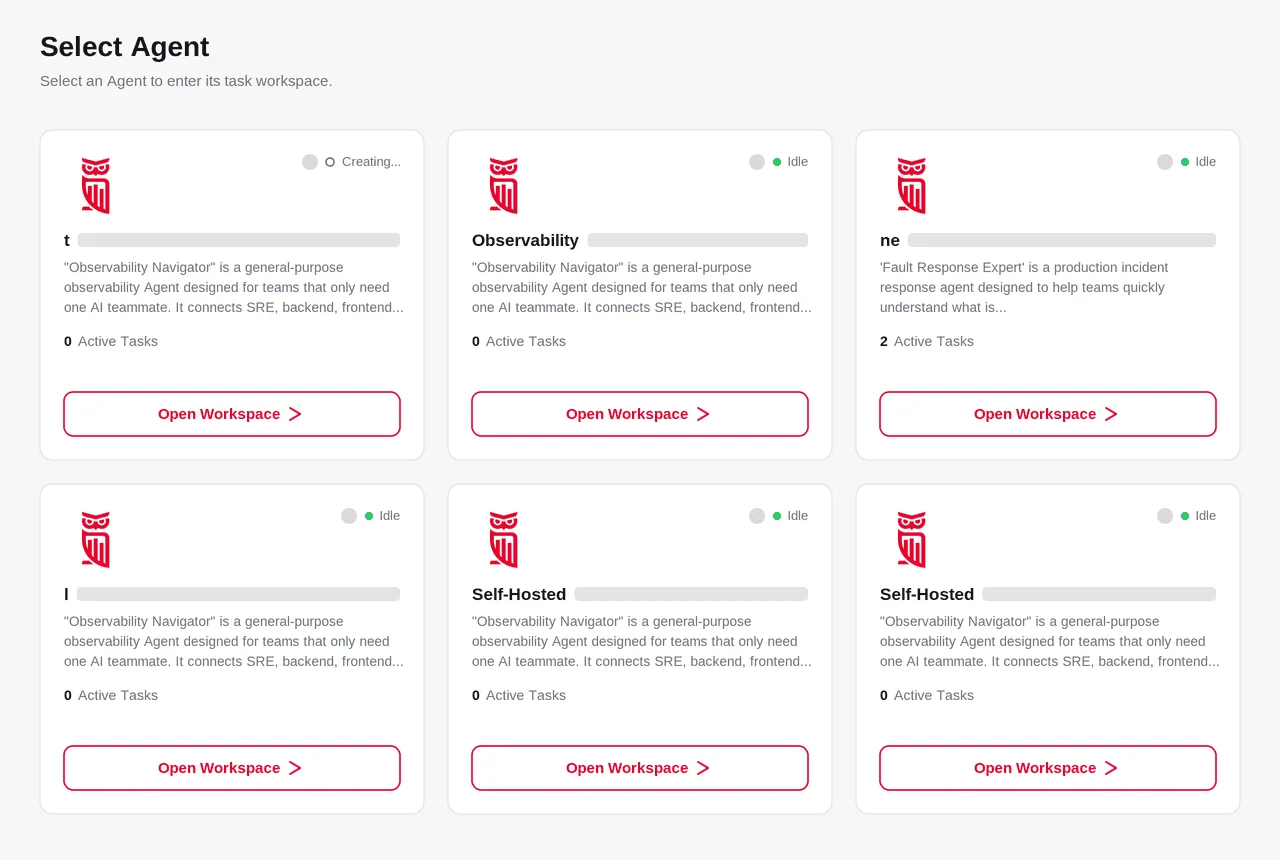
- エビデンストレイル——すべての推論ステップ、ツール呼び出し、データサンプル、決定が記録され、後から確認できる。
- 承認フロー——低リスクで可逆的なアクションは自動的に実行され、副作用のあるもの(スケーリング、設定変更、セキュリティ対応)は人間の承認へエスカレーションされる。
- デフォルトで最小権限——特定のタスクに対してスコープを限定した時限的な例外が許可されない限り、コアシステムへの読み取り専用アクセスに限定される。
- ツールライフサイクル管理——すべてのスキルとツールは、他の本番インフラと同様に、定義、レビュー、承認、モニタリング、廃止のプロセスを経る。
- ロールバックと取り消し——本番環境に影響するアクションは可逆的に設計されており、誤った判断を積み重ねるのではなく修正できる。
エンタープライズガバナンスの詳細は今後も進化していくだろう。だが原則はすでに定まっている。本番AIエージェントには、呼び出せるツールのリストだけでなく、コントロールプレーンが必要だ。
エージェントには共通の本番用語が必要
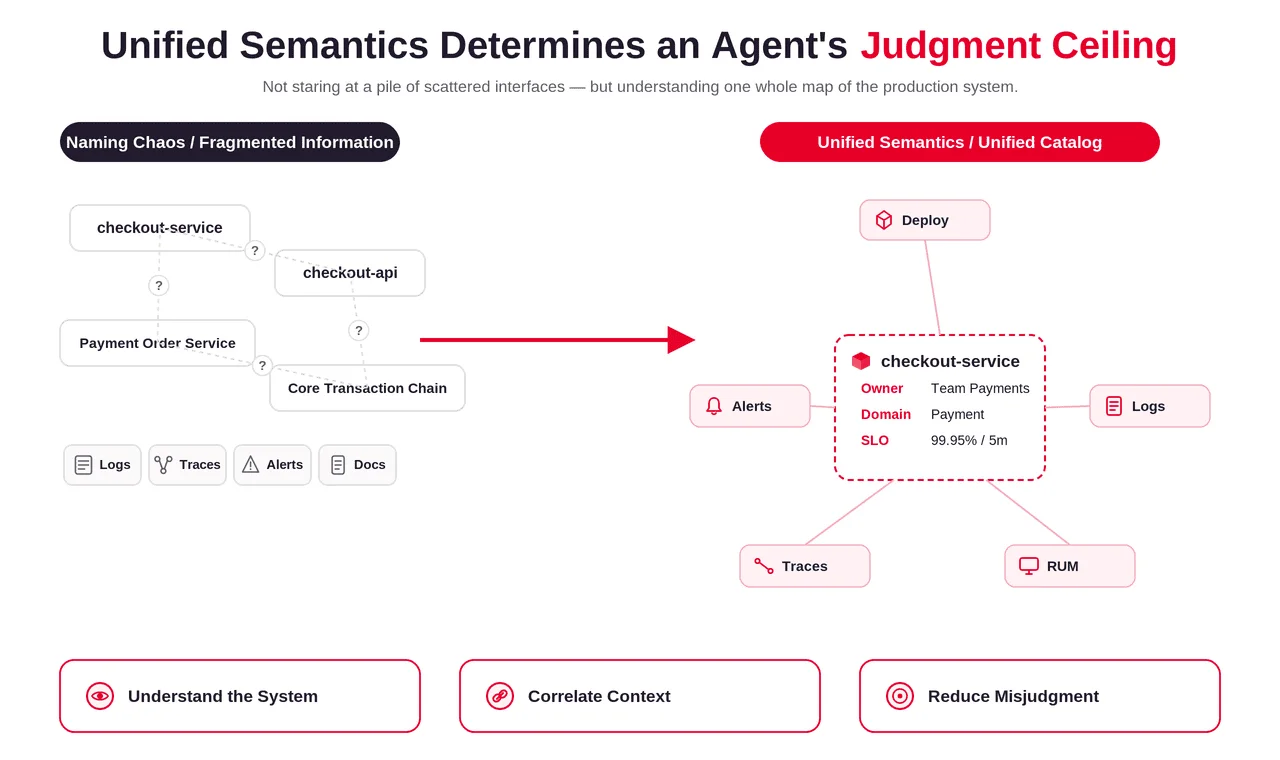
外部のエージェントは、あなたのサービスが何を意味するかを自動的には理解できない。
同じcheckout-serviceが、トレースではcheckout-api、アラートでは「payment order service」、チームのドキュメントでは「core transaction flow」として表示されることがある。エージェントがサービスの所有権、トポロジー、デプロイ履歴、アラートのセマンティクス、ランブックのコンテキストを理解していなければ、扱うべきデータそのものを誤読する可能性がある。
Toby AI Agentsは統合されたTrueWatchセマンティクスの上に構築されている——サービス、依存関係、デプロイ、所有者、アラート、ログ、トレース、RUM、イベント、セキュリティ信号が、断片化したインターフェースの山ではなく一つの運用コンテキストにつながる、継続的に更新される本番システムのビューだ。
この共有されたコンテキストが、エージェントの判断力の上限を決める。システム全体を一つの統一されたマップとして推論するエージェントは、5つの異なるツールから断片をつなぎ合わせるエージェントを常に上回る。
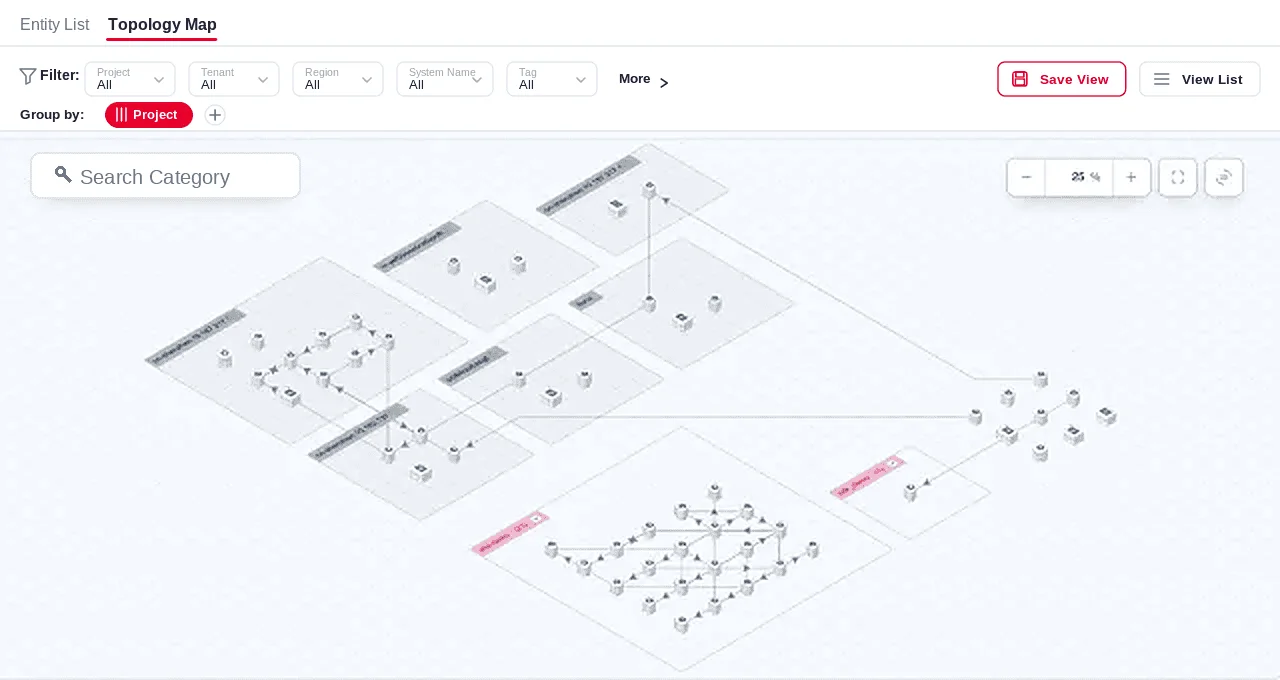
この共有コンテキストがエージェントの判断力の上限を定める。ここでAIエージェントオブザーバビリティが実務上意味するのはこれだ。単なるデータアクセスではなく、エージェントが実際に推論できるデータのことである。
エージェントは実行のために作られている、構築のためだけではない
企業は自前の本番エージェントを構築できる。エンジニアリングの能力があるチームにとって、それは有効な選択肢だ——だが本物の道でもある。モデルの選定、エージェントの役割の設計、権限の配線、監査証跡の構築、ツールのオーケストレーション、エージェントの挙動のデバッグ、ランブックの維持、ユーザーのトレーニング、そしてプラットフォームの進化に合わせてそのすべてを最新に保つこと。これは一度限りのセットアップではなく、継続的なエンジニアリングプロジェクトになる。
Toby AI Agentsはその作業を製品化する。Toby AI Agentsによって、チームは以下を得る。
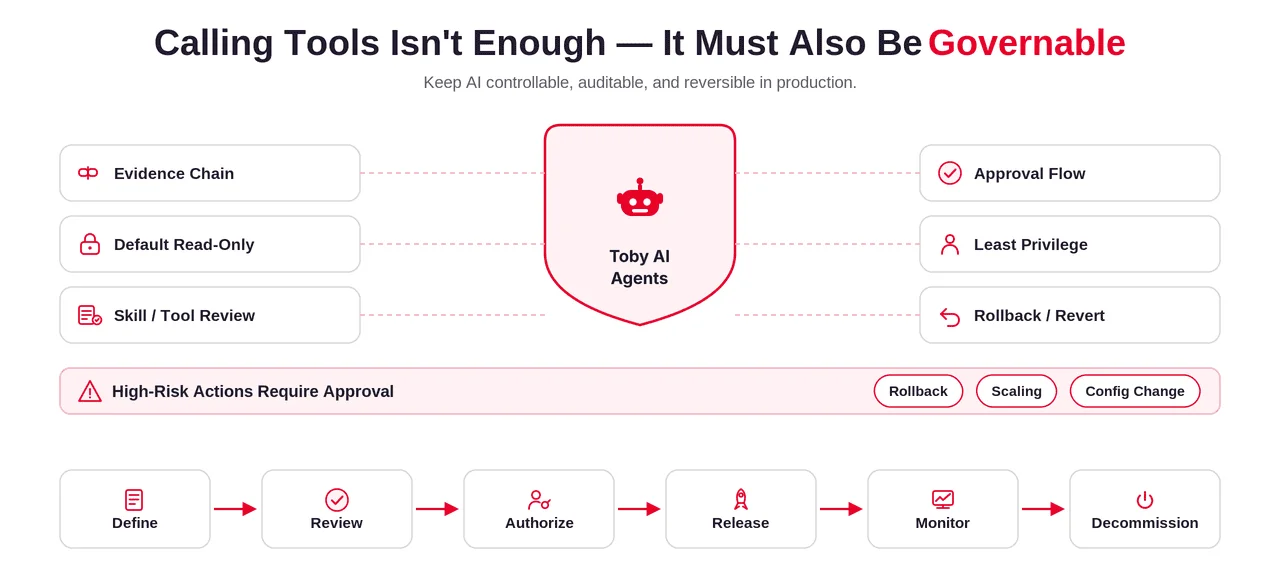
- 定義された役割——信頼性とインシデント対応に特化したSREエージェント、リスク検知に特化したセキュリティエージェント、コストに特化したFinOpsエージェント、リリース品質に特化したQAエージェント——それぞれが独自の権限と知識にスコープされている。
- そのまま使える本番コンテキスト——孤立したログ行ではなく、サービス、依存関係、デプロイ、所有者、アラートポリシー、過去のインシデントを横断して推論する。
- 動作するツールレイヤー——CLIとMCP Serverを通じてDQLを照会し、メトリクスを検査し、ログを分析し、トレースを関連付け、変更を確認し、レポートを生成し、ワークフローをトリガーする。
- 後付けではなくデフォルトのガバナンス——読み取り専用のデフォルト、承認フロー、監査証跡、ロールバック設計が最初から組み込まれている。
- シフト交代を越える継続性——エンジニアの離職、失われたコンテキスト、プレッシャー下でのシステム横断調査を乗り越えて存続するコンテキスト。
- 既存のAIOpsプラットフォームと並行して機能する——Toby AI Agentsは、あなたが既に運用しているAIOpsプラットフォームやITOpsツールと連携し、既存のアラートや相関のワークフローを置き換えるのではなく、その上にガバナンスの効いたエージェント実行を追加する。
独自のエージェントアーキテクチャを構築したい成熟したプラットフォームチームは、MCP Server、CLI、OpenAPIを通じてTrueWatchに直接接続することもできる。ガバナンスが効いた本番対応の結果をより早く求めるチームにとって、Toby AI Agentsはより速い道であり、手法、ツール、コンテキスト、境界を一つの製品にまとめている。
Toby AI Agentsに関するよくある質問
Q: ツールアクセスを持つエージェントとToby AI Agentsの違いは何ですか?
A: ツールアクセスはエージェントにAPIを呼び出させるだけだ。Toby AI Agentsは、そのアクセスを本番環境で安全かつ有用にするインシデント対応手法、権限の境界、共有された本番用語、監査証跡を追加する——単に技術的に可能なだけではない。
Q: Toby AI Agentsは自動的に動作しますか、それともアクションを推奨するだけですか?
A: 両方のモードに対応している。低リスクで可逆的なアクションは、定義された境界内で自動的に実行できる。副作用のあるもの——スケーリング、設定変更、セキュリティ対応——は実行前に人間の承認が必要だ。
Q: Toby AI AgentsはClaude Code、Codex、OpenClawのようなフレームワークに接続できますか?
A: はい。TrueWatchはCLI、MCP Server、OpenAPIを公開しているため、これらのフレームワークで既にエージェントを運用しているチームは、それらをTrueWatchのデータとガバナンスに直接接続できる。
Q: エージェントが本番環境でミスをした場合はどうなりますか?
A: すべての推論ステップ、ツール呼び出し、決定は監査可能なエビデンストレイルの一部として記録される。本番環境に影響するアクションは可逆的に設計されているため、誤った決定は積み重ねるのではなくロールバックできる。
Q: 自前で本番エージェントを構築すべきか、それとも既存のものを利用すべきですか?
A: どちらの道も有効だ。役割、権限、監査証跡を設計するエンジニアリング能力を持つチームは、TrueWatchのMCP ServerとCLIの上に直接構築できる。ガバナンスが効いた本番対応のエージェントをより早く求めるチームは、Toby AI Agentsを利用できる。
Q: Toby AI Agentsは単なるインシデント管理ダッシュボードではなく、AIインシデント対応のために構築されていますか?
A: はい。Toby AI Agentsは、人間が解釈するためのインシデント管理ダッシュボードを表示するだけでなく、トリアージ、仮説生成、エビデンス収集、アクションの推奨、結果の検証を含むAIインシデント対応をエンドツーエンドで実行する。
Q: Toby AI Agentsは既存のAIOpsプラットフォームを置き換えますか?
A: いいえ。Toby AI Agentsは既存のAIOpsプラットフォームやITOpsツールと並行して機能するように設計されており、既に運用しているアラートや相関の仕組みを置き換えるのではなく、その上にガバナンスの効いたエージェント実行とエビデンストレイルを追加する。
Toby AI Agentsは、ツールを呼び出せるエージェントと、あなたのチームが本番環境で実際に信頼できるエージェントの間のギャップを埋めるために構築されている。 Toby AI Agentsのウェイトリストに参加する → して、TrueWatch上でガバナンスの効いた本番対応のAIエージェントをテストする最初のチームの一員になろう。
