AI 에이전트는 이미 도구를 호출할 수 있습니다. 그 부분은 이미 해결된 문제입니다.
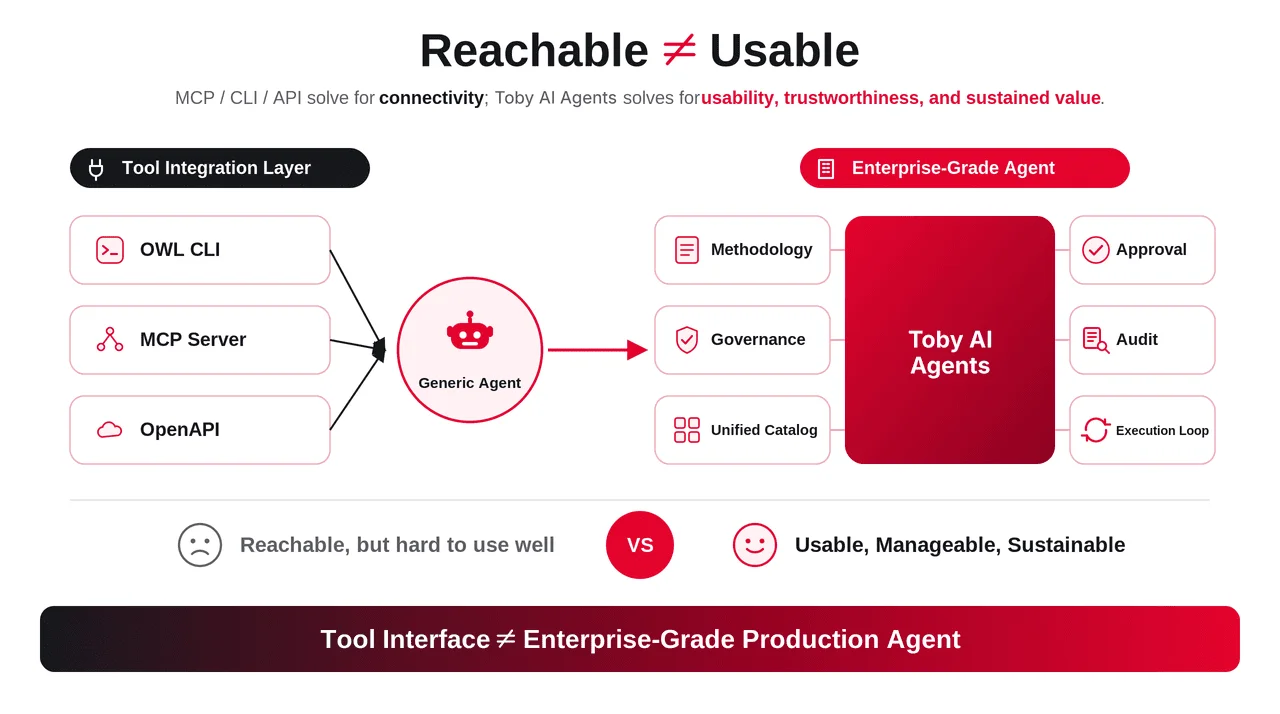
Codex, Claude Code, OpenClaw를 비롯한 대부분의 최신 에이전트 프레임워크는 이미 로그를 조회하고, 메트릭을 가져오고, API를 호출할 수 있습니다. TrueWatch는 CLI, MCP Server, OpenAPI를 통해 이들 모두를 지원하므로, 어떤 에이전트든 몇 분 안에 관찰 가능성 데이터와 플랫폼 작업에 접근할 수 있습니다.
더 어려운 질문은 그다음에 무슨 일이 일어나는가입니다. 그 에이전트가 프로덕션 경계 내에서 동작하고, 실제 트러블슈팅 방법론을 따르며, 권한을 준수하고, 증거 추적을 남길 수 있는가 — 데모에서만이 아니라 매번 그럴 수 있는가? Toby AI Agents는 바로 이 질문에 답하기 위해 만들어졌습니다 — 에이전틱 관찰 가능성을 유행어가 아닌 운영상의 규율로 바꾸는 것입니다.
도구 호출은 장애 대응 방법론이 아닙니다
API 접근 권한을 가진 범용 에이전트는 로그, 메트릭, 트레이스를 조회할 수 있습니다. 하지만 그것이 프로덕션 장애가 실제로 어떻게 전개되는지 이해한다는 의미는 아닙니다.
P99 지연 시간이 급증하고, 오류율이 상승하고, 데이터베이스 커넥션 풀에서 타임아웃이 발생하기 시작하면, 에이전트는 여전히 가설을 세우는 방법을 스스로 알아내야 합니다. 로드 밸런서를 먼저 확인해야 할까요? 영향을 받은 서비스를 해당 종속성과 비교해야 할까요? 어떤 것도 배제하기 전에 최근 배포를 먼저 표시해야 할까요? 이것이 바로 API를 갖추는 것과 실제 AI 장애 대응을 수행하는 것 사이의 간극입니다. 즉, 어떤 신호를 먼저, 어떤 순서로 신뢰할지 아는 것입니다.
Toby AI Agents는 API 접근 권한을 덧붙인 모델이 아닙니다. AI 인시던트 관리를 반복 가능한 운영 흐름으로 제품화합니다:
- 알림 분류(트리아지)
- 영향 분석
- 가설 수립
- 증거 수집
- 근본 원인 조사
- 조치 권장
- 승인 및 실행
- 결과 검증
가치는 "모델이 쿼리를 실행할 수 있다"는 데 있지 않습니다. 관찰 가능성 데이터, 트러블슈팅 방법론, 도구 오케스트레이션, 안전 거버넌스, 폐루프 검증이 함께 작동하는 데 있습니다.
프로덕션 에이전트에는 기본적으로 권한 경계가 필요합니다
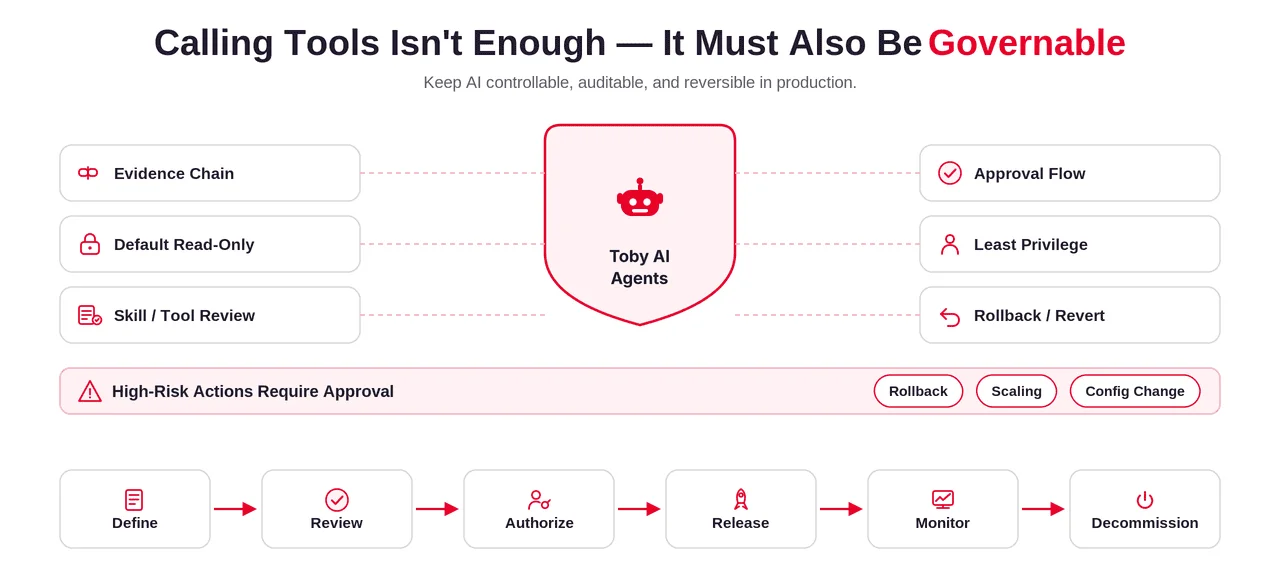
에이전트가 실제 알림을 묵음 처리하거나, 잘못된 배포를 롤백하거나, 트래픽을 잘못 리디렉션하면 그 대가는 잘못된 로그 한 줄이 아니라 비즈니스 손실, 컴플라이언스 노출, 신뢰 훼손으로 나타납니다. 그렇기 때문에 에이전트 경계는 팀마다 나중에 덧붙이는 것이 아니라 기본값이어야 합니다. 이것이 바로 AI 에이전트 거버넌스가 실무에서 의미하는 바이며, 보안 검토 슬라이드 한 장으로 끝날 문제가 아닙니다.
Toby AI Agents는 이를 체크리스트가 아닌 제품 역량으로 다룹니다:
- 증거 추적 — 모든 추론 단계, 도구 호출, 데이터 샘플, 의사 결정이 기록되어 사후에 검토할 수 있습니다.
- 승인 흐름 — 위험도가 낮고 되돌릴 수 있는 작업은 자동으로 실행되며, 부작용이 있는 작업(스케일링, 구성 변경, 보안 대응)은 사람의 승인을 받도록 에스컬레이션됩니다.
- 기본 최소 권한 — 특정 작업을 위해 범위가 제한되고 시간이 한정된 예외가 부여되지 않는 한 핵심 시스템에는 읽기 전용으로만 접근합니다.
- 도구 생명주기 관리 — 모든 스킬과 도구는 다른 프로덕션 인프라와 마찬가지로 정의, 검토, 승인, 모니터링, 폐기 과정을 거칩니다.
- 롤백 및 실행 취소 — 프로덕션에 영향을 미치는 작업은 되돌릴 수 있도록 설계되어, 잘못된 판단이 누적되지 않고 바로잡힐 수 있습니다.
엔터프라이즈 거버넌스의 세부 사항은 계속 진화할 것입니다. 그러나 원칙은 이미 정해져 있습니다. 프로덕션 AI 에이전트에는 호출 가능한 도구 목록뿐 아니라 제어 플레인이 필요하다는 것입니다.
에이전트에는 공유된 프로덕션 용어 체계가 필요합니다
외부 에이전트는 여러분의 서비스가 무엇을 의미하는지 자동으로 알지 못합니다.
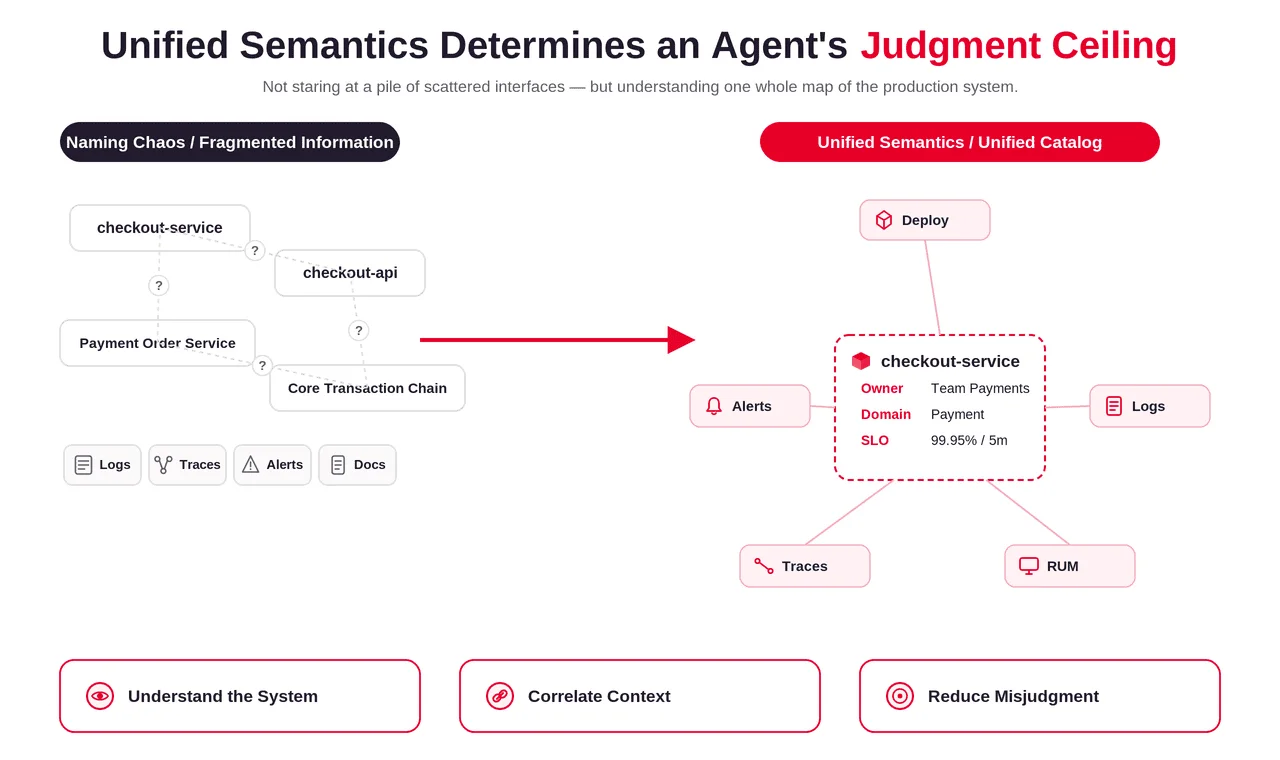
동일한 checkout-service가 트레이스에서는 checkout-api로, 알림에서는 "결제 주문 서비스"로, 팀 문서에서는 "핵심 트랜잭션 플로우"로 나타날 수 있습니다. 에이전트가 서비스 소유권, 토폴로지, 배포 이력, 알림 의미, 런북 맥락을 이해하지 못하면 정작 판단의 근거로 삼아야 할 데이터를 잘못 해석할 수 있습니다.
Toby AI Agents는 통합된 TrueWatch 시맨틱을 기반으로 구축됩니다 — 서비스, 종속성, 배포, 소유자, 알림, 로그, 트레이스, RUM, 이벤트, 보안 신호가 서로 단절된 인터페이스 더미가 아니라 하나의 운영 맥락으로 연결되어 지속적으로 업데이트되는 프로덕션 시스템 뷰입니다.
이 공유된 맥락이 바로 에이전트 판단력의 상한선을 결정합니다. 시스템의 통합된 지도를 바탕으로 추론하는 에이전트는 다섯 개의 서로 다른 도구에서 단편들을 짜맞추는 에이전트보다 일관되게 더 나은 성과를 냅니다.
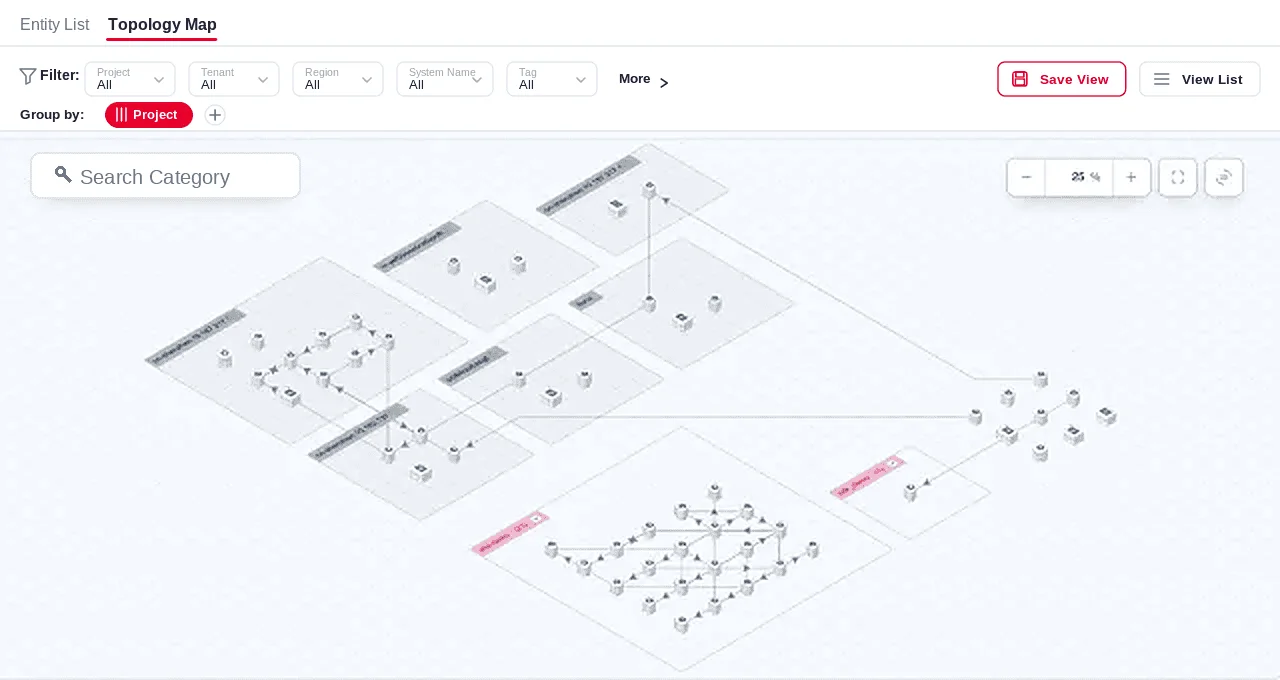
이 공유된 맥락은 에이전트 판단력의 상한선을 결정합니다. 이것이 바로 여기서 말하는 AI 에이전트 관찰 가능성의 실질적인 의미입니다. 단순한 데이터 접근이 아니라, 에이전트가 실제로 추론할 수 있는 데이터를 뜻합니다.
에이전트는 구축을 위해서가 아니라 운영을 위해 만들어져야 합니다
기업은 자체적으로 프로덕션 에이전트를 구축할 수 있습니다. 엔지니어링 역량을 갖춘 팀에게는 실행 가능한 경로이지만, 그만큼 만만치 않은 여정이기도 합니다. 모델 선택, 에이전트 역할 설계, 권한 연결, 감사 추적 구축, 도구 오케스트레이션, 에이전트 동작 디버깅, 런북 유지 관리, 사용자 교육, 그리고 플랫폼이 진화함에 따라 이 모든 것을 최신 상태로 유지하는 작업까지 필요합니다. 이는 일회성 설정이 아니라 지속적인 엔지니어링 프로젝트가 됩니다.
Toby AI Agents는 이러한 작업을 제품화합니다. Toby AI Agents를 사용하면 팀은 다음을 얻게 됩니다:
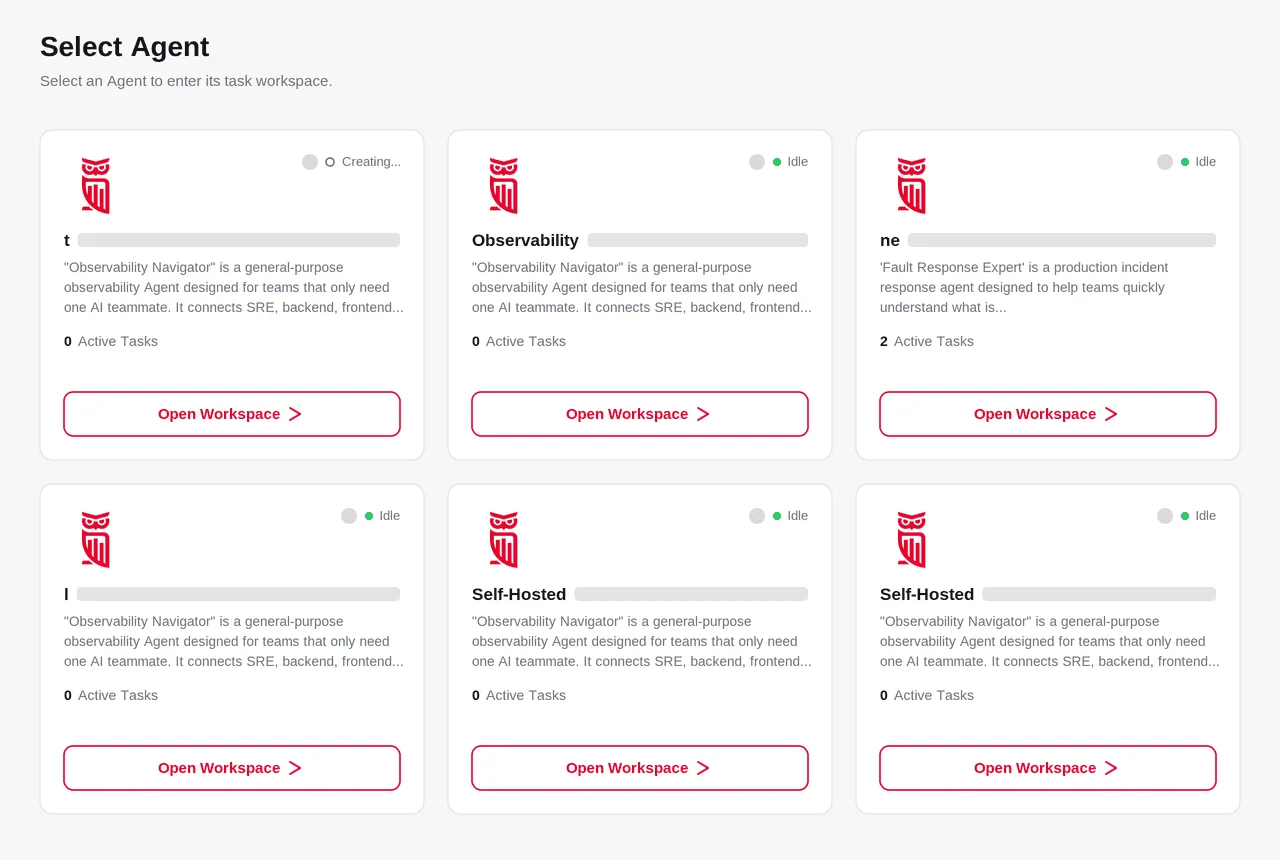
- 정의된 역할 — 신뢰성과 장애 대응에 집중하는 SRE 에이전트, 위험 탐지에 집중하는 보안 에이전트, 비용에 집중하는 FinOps 에이전트, 릴리스 품질에 집중하는 QA 에이전트 등 각각 고유한 권한과 지식 범위로 한정됩니다.
- 즉시 사용 가능한 프로덕션 맥락 — 고립된 로그 한 줄이 아니라 서비스, 종속성, 배포, 소유자, 알림 정책, 과거 인시던트 전반에 걸쳐 추론합니다.
- 실제로 작동하는 도구 레이어 — CLI와 MCP Server를 통해 DQL 쿼리, 메트릭 점검, 로그 분석, 트레이스 상관 분석, 변경 사항 확인, 보고서 생성, 워크플로 트리거를 수행합니다.
- 부가 기능이 아닌 기본값으로서의 거버넌스 — 읽기 전용 기본값, 승인 흐름, 감사 추적, 롤백 설계가 처음부터 내장되어 있습니다.
- 교대 근무 전환 간 연속성 — 엔지니어 교체, 맥락 손실, 압박 속 시스템 간 조사를 견디는 맥락 유지.
- 기존 AiOps 플랫폼과 함께 작동 — Toby AI Agents는 이미 운영 중인 AiOps 플랫폼 및 IT 운영 도구와 연동되어, 기존 알림 및 상관 분석 워크플로를 대체하는 대신 그 위에 거버넌스가 적용된 에이전트 실행을 추가합니다.
자체 에이전트 아키텍처를 구축하고자 하는 성숙한 플랫폼 팀은 여전히 MCP Server, CLI, OpenAPI를 통해 TrueWatch에 직접 연결할 수 있습니다. 거버넌스가 적용된 프로덕션 준비 완료 결과를 더 빨리 얻고자 하는 팀에게는 Toby AI Agents가 더 빠른 경로입니다 — 방법론, 도구, 맥락, 경계를 하나의 제품으로 통합합니다.
Toby AI Agents에 대해 자주 묻는 질문
Q: 도구 접근 권한을 가진 에이전트와 Toby AI Agents의 차이는 무엇인가요?
A: 도구 접근 권한은 에이전트가 API를 호출할 수 있게 해줍니다. Toby AI Agents는 그 접근이 기술적으로 가능한 수준을 넘어 프로덕션에서 안전하고 유용하게 쓰이도록 장애 대응 방법론, 권한 경계, 공유 프로덕션 용어 체계, 감사 추적을 더합니다.
Q: Toby AI Agents는 자동으로 행동하나요, 아니면 조치만 권장하나요?
A: 두 방식 모두 지원됩니다. 위험도가 낮고 되돌릴 수 있는 작업은 정의된 경계 내에서 자동으로 실행될 수 있습니다. 스케일링, 구성 변경, 보안 대응 등 부작용이 있는 작업은 실행 전에 사람의 승인이 필요합니다.
Q: Toby AI Agents가 Claude Code, Codex, OpenClaw 같은 프레임워크에 연결될 수 있나요?
A: 가능합니다. TrueWatch는 CLI, MCP Server, OpenAPI를 제공하므로, 이미 이러한 프레임워크에서 에이전트를 운영 중인 팀은 이를 TrueWatch 데이터 및 거버넌스에 직접 연결할 수 있습니다.
Q: 에이전트가 프로덕션에서 실수를 하면 어떻게 되나요?
A: 모든 추론 단계, 도구 호출, 의사 결정은 감사 가능한 증거 추적의 일부로 기록됩니다. 프로덕션에 영향을 미치는 작업은 되돌릴 수 있도록 설계되어 있어, 잘못된 결정이 누적되지 않고 롤백될 수 있습니다.
Q: 자체 프로덕션 에이전트를 구축해야 할까요, 아니면 기존 서비스를 구독해야 할까요?
A: 두 경로 모두 실행 가능합니다. 역할, 권한, 감사 추적을 설계할 엔지니어링 역량을 갖춘 팀은 TrueWatch의 MCP Server와 CLI를 기반으로 직접 구축할 수 있습니다. 거버넌스가 적용된 프로덕션 준비 완료 에이전트를 더 빨리 원하는 팀은 Toby AI Agents를 구독할 수 있습니다.
Q: Toby AI Agents는 단순한 인시던트 관리 대시보드가 아니라 AI 장애 대응을 위해 만들어졌나요?
A: 그렇습니다. Toby AI Agents는 사람이 해석해야 하는 인시던트 관리 대시보드를 보여주는 데 그치지 않고, 분류(트리아지), 가설 수립, 증거 수집, 조치 권장, 결과 검증에 이르는 AI 장애 대응을 처음부터 끝까지 수행합니다.
Q: Toby AI Agents가 기존 AIOps 플랫폼을 대체하나요?
A: 아닙니다. Toby AI Agents는 기존 AIOps 플랫폼과 ITOps 도구를 대체하는 대신, 이미 운영 중인 알림 및 상관 분석 위에 거버넌스가 적용된 에이전트 실행과 증거 추적을 더하여 함께 작동하도록 설계되었습니다.
Toby AI Agents는 도구를 호출할 수 있는 에이전트와 팀이 프로덕션에서 실제로 신뢰할 수 있는 에이전트 사이의 간극을 메우기 위해 만들어졌습니다. Toby AI Agents 대기자 명단에 등록하기 → TrueWatch에서 거버넌스가 적용된 프로덕션 준비 완료 AI 에이전트를 가장 먼저 테스트하는 팀이 되어보세요.
