MCP Server 為 AI 客戶端提供一種標準方式來呼叫 TrueWatch 的可觀測性功能。AI 客戶端不再需要工程師手動撰寫每一條 DQL 查詢、開啟每個儀表板,或在不同監控頁面之間切換,而是可以請求以結構化方式存取監控器查詢、日誌搜尋、儀表板探索及 DQL 查詢執行等工具。
僅有 MCP 並不足以打造企業級的維運代理。MCP 解決的是介面層——AI 客戶端能否觸及正確的工具與資料?生產環境的就緒程度仍取決於權限、核准流程、稽核軌跡、證據留存,以及代理可執行動作的明確邊界。
本指南將以 Cherry Studio 作為範例客戶端,說明如何將 TrueWatch MCP Server 連接至 AI 客戶端(相同步驟同樣適用於 Claude Code、Cursor 及其他相容 MCP 的客戶端)。
什麼是 MCP?
Model Context Protocol(MCP)是一種用於將 AI 應用程式連接至外部系統的開放協定。官方 MCP 文件將其描述為 AI 應用程式透過共用介面存取資料來源、工具與工作流程的標準方式。
實務上,MCP 提供四種能力:
- 工具(Tools)——AI 客戶端可呼叫的函式
- 資源(Resources)——客戶端可讀取的資料或內容
- 提示詞(Prompts)——引導可重複任務的工作流程
- 傳輸層(Transports)——客戶端與伺服器之間的通訊層
對可觀測性而言,這種模式格外重要,因為生產環境的問題很少存在於模型的訓練資料中。AI 助理需要存取當前的遙測資料:日誌、指標、追蹤、告警、儀表板、監控器、服務內容與查詢結果。
TrueWatch MCP Server 提供哪些功能?
MCP server 是透過 Model Context Protocol 公開系統工具、資源與提示詞的元件,讓相容 MCP 的 AI 客戶端能夠直接呼叫它們——這正是「MCP server」在實務上的意義。
TrueWatch MCP Server 透過相容 MCP 的介面公開部分 TrueWatch 功能。任何能夠連接 MCP server 並以 API 金鑰驗證的 AI 客戶端皆可使用。 根據啟用的工具與權限不同,AI 客戶端可透過 TrueWatch MCP Server 執行以下操作:
- 監控器與告警資訊查詢
- 日誌搜尋
- 儀表板探索
- DQL 查詢執行
- 可觀測性資料查詢
- 限定工作區範圍的資料存取
範圍界定是此處的關鍵設計重點。每個請求皆經過驗證並綁定至特定工作區。連接 MCP 並不代表讓 AI 客戶端無限制存取生產資料——存取範圍受 API 金鑰權限所限制。
開始之前
請先準備以下項目:
- 支援 MCP server 連線的 AI 客戶端(本指南以 Cherry Studio 為例)
- 一組僅限任務所需最低權限的 TrueWatch API 金鑰
- 適用於您工作區的正確 TrueWatch 端點或站點金鑰
- 從 MCP 客戶端到 TrueWatch MCP 端點的網路連線
- 內部已就 AI 客戶端可呼叫哪些工具做出決策
生產環境建議先以唯讀模式開始。 在允許任何具有副作用的工作流程之前,先讓客戶端查詢並彙總可觀測性資料。
透過 Cherry Studio 連接
原始文章以 Cherry Studio 作為範例 MCP 客戶端。實際介面可能有所變動,但設定流程通常大同小異:安裝客戶端、建立 MCP server 連線、新增 URL 與標頭、啟用該伺服器,並確認 AI 助理能夠看到相關工具。
1. 安裝 Cherry Studio
下載並安裝適用於您作業系統的相容 MCP 客戶端 Cherry Studio。
2. 開啟 MCP 設定
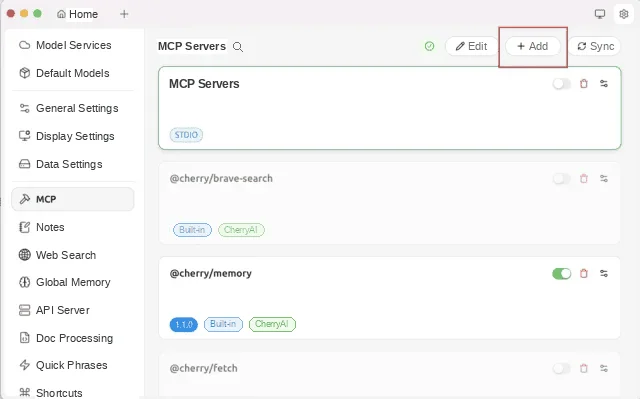
開啟 Cherry Studio,前往設定,選擇 MCP 區塊,並新增一個 MCP server。
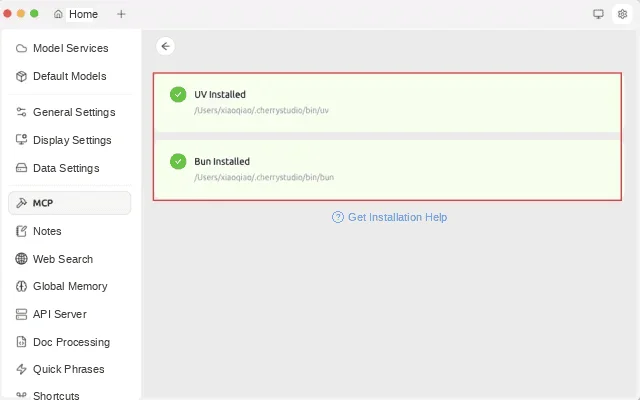
若 MCP 服務無法啟動,請確認是否已安裝所需的本機執行環境。原始設定說明中提到 UV 與 Bun 可能是必要的先決條件。
3. 建立 MCP Server 項目
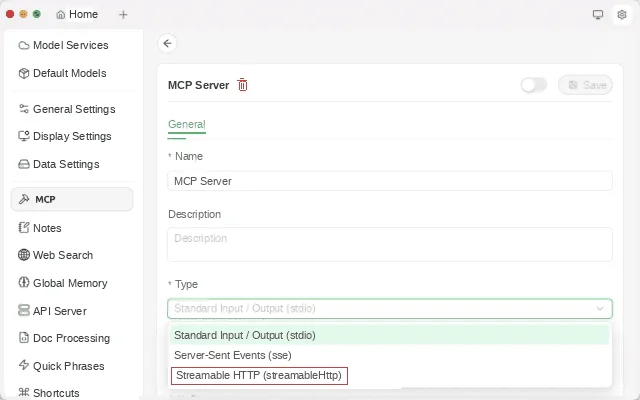
為伺服器命名一個清楚的名稱,例如 TrueWatch MCP Server,並選擇適合的連線類型。在原始設定中,所選類型為 streamableHttp。
4. 設定 URL 與標頭
使用您工作區或文件所提供的 TrueWatch MCP Server URL。
https://docs.truewatch.com/owl/mcp-quickstart/新增用於驗證與端點選擇的請求標頭。確切的標頭名稱應以您目前的 TrueWatch 文件為準。典型設定會使用 API 金鑰加上端點或站點金鑰:
Authorization=<TRUEWATCH_API_KEY>;Endpoint=<TRUEWATCH_SITE_KEY>原始文章採用以 API 金鑰為基礎的模式,每個請求皆限定於該 API 金鑰所屬的工作區範圍。在正式文件中,請避免將真實 API 金鑰貼入截圖、聊天客戶端或共用設定檔案中。
端點對照範例:
const SITE_KEY_MAP = {  us1: 'https://us1-openapi.truewatch.com',
eu1: 'https://eu1-openapi.truewatch.com',
ap1: 'https://ap1-openapi.truewatch.com',};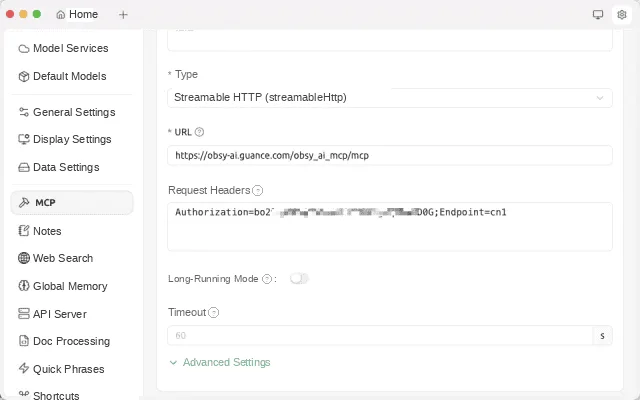
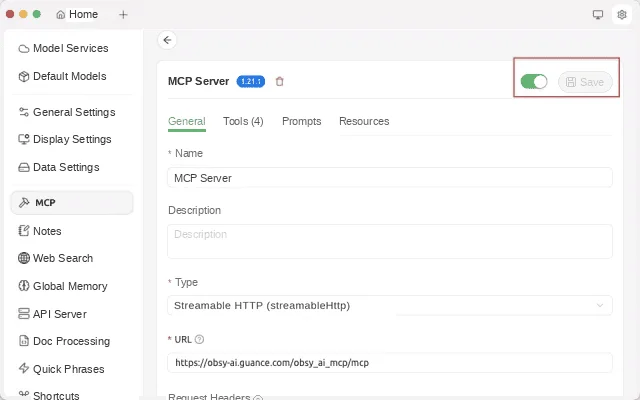
5. 啟用 MCP Server
完成 URL 與標頭設定後,啟用該 MCP server 連線。
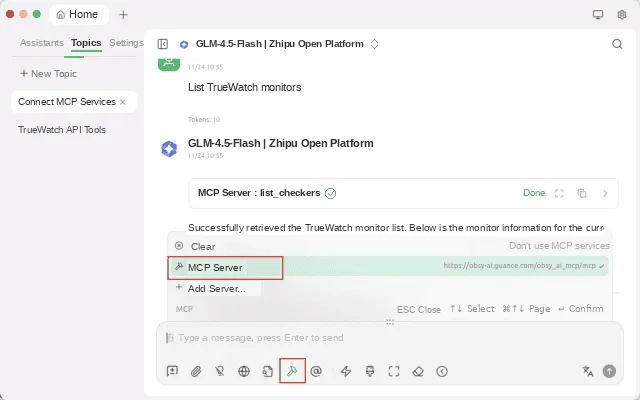
6. 在對話或助理中選取 MCP Server
返回 Cherry Studio 的主要工作區。在某個主題或助理中,選擇您剛建立的 MCP server。
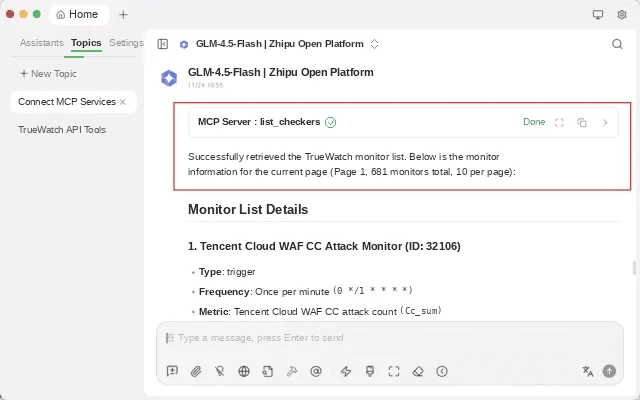
7. 驗證連線
向助理提出一個需要呼叫 TrueWatch 工具的簡單可觀測性問題。可先從低風險的唯讀請求開始,例如:
Show me the available TrueWatch MCP tools for this workspace.接著測試一個範圍明確的查詢:
Find recent critical alerts in the current workspace and summarize the affected services.驗證的目的不僅是「客戶端有回應」。請確認回應確實基於工具呼叫、使用了預期的工作區,且未洩露超出預定範圍的資料。
安全與治理注意事項
MCP 讓工具存取變得更容易,這也使得邊界的重要性不減反增。 對於生產環境的可觀測性架構:
- 使用唯讀 API 金鑰,除非特定工作流程需要更高權限
- 為每個 AI 客戶端或代理配置獨立金鑰,而非共用一把權限廣泛的團隊金鑰
- 依工作區、環境、服務或團隊界定存取範圍,盡可能縮小範圍
- 避免將 API 金鑰留在提示詞、截圖或公開文件中
- 記錄工具呼叫,以便日後可供調查審查
- 對任何具有生產副作用的操作要求核准
- 不要讓代理僅因工具存在就任意呼叫
這與貫穿 TrueWatch 整體 AI 代理可觀測性架構的區分如出一轍:CLI、MCP Server 與 OpenAPI 提供工具介面,而 Toby AI Agents 則在此之上加入了針對可觀測性的疑難排解方法論、治理機制、證據軌跡、核准流程與閉環驗證。
MCP 為可觀測性工作流程帶來什麼改變?
對工程與維運團隊而言,MCP 降低了自然語言調查與實際生產資料之間的摩擦。 人員可以直接詢問:
Which services had the most error spikes in the last hour?連接 MCP 的助理會將此轉換為工具呼叫,從 TrueWatch 取得當前資料,並附上證據回傳摘要。工程師仍需判斷結果是否完整、是否需要更多背景資訊,以及是否應採取後續行動。
MCP 帶來的助益:
- 讓 AI 客戶端能夠存取即時可觀測性資料,而非僅依賴靜態的模型知識
- 統一不同 AI 客戶端之間工具公開的方式
- 減少團隊建置內部助理時的一次性整合工作
- 讓可觀測性能力成為更廣泛工程工作流程的一部分
MCP 本身無法涵蓋的部分:
- 無法定義您的事故處理方法論
- 無法自動建立安全的生產環境權限
- 無法取代高風險操作所需的人工核准
- 無法教會代理您的服務目錄、歸屬模型或應變手冊
將 MCP 作為介面層使用,並透過平台治理與生產環境內容,讓代理值得信賴。
常見問題
問:什麼是 MCP server?TrueWatch MCP Server 提供什麼功能?
答:MCP server 透過 Model Context Protocol 公開系統的工具、資源與提示詞,讓任何相容 MCP 的 AI 客戶端得以在適當權限下呼叫這些功能——這正是「MCP server」在實務上的意義。TrueWatch MCP Server 將此模式套用於可觀測性領域——監控器、日誌、儀表板與 DQL 查詢——讓任何相容 MCP 的 AI 客戶端都能以範圍受限的 API 金鑰呼叫這些功能。
問:哪些 AI 客戶端可與 TrueWatch MCP Server 搭配使用?
答:任何相容 MCP 的客戶端皆可使用,包括 Claude Code 與 Cursor。無論使用哪種客戶端,連線都採用相同的端點、標頭與 streamableHttp 連線類型。
問:MCP 的存取權限是否為唯讀?
答:存取權限取決於 API 金鑰所綁定的權限。TrueWatch 建議先從唯讀金鑰開始,僅在特定工作流程確實需要時再擴大權限。
問:MCP 是否能取代核准流程?
答:不能。MCP 提供的是工具介面,而非治理層。生產環境操作所需的核准流程、稽核軌跡與證據留存,來自於周邊的代理架構——在 TrueWatch 的情境中,即為 Toby AI Agents。
問:一組 API 金鑰能否在多個 AI 代理之間共用?
答:技術上可行,但不建議如此。為每個 AI 客戶端或代理配置獨立金鑰,能讓存取範圍更容易界定、記錄與各別撤銷。
下一步
將唯讀的 TrueWatch API 金鑰連接至相容 MCP 的客戶端,測試幾個低風險的可觀測性查詢,並決定您的工程代理應獲得哪些工具的存取權限。
